Infraestrutura & Cloud
Infraestrutura híbrida com Azure: identidade, endpoints, servidores e continuidade
Infraestrutura híbrida com Azure: veja como integrar Entra ID, Intune, Azure Arc, rede, monitoramento, segurança, backup e continuidade.
Por Thiago Henrique ·
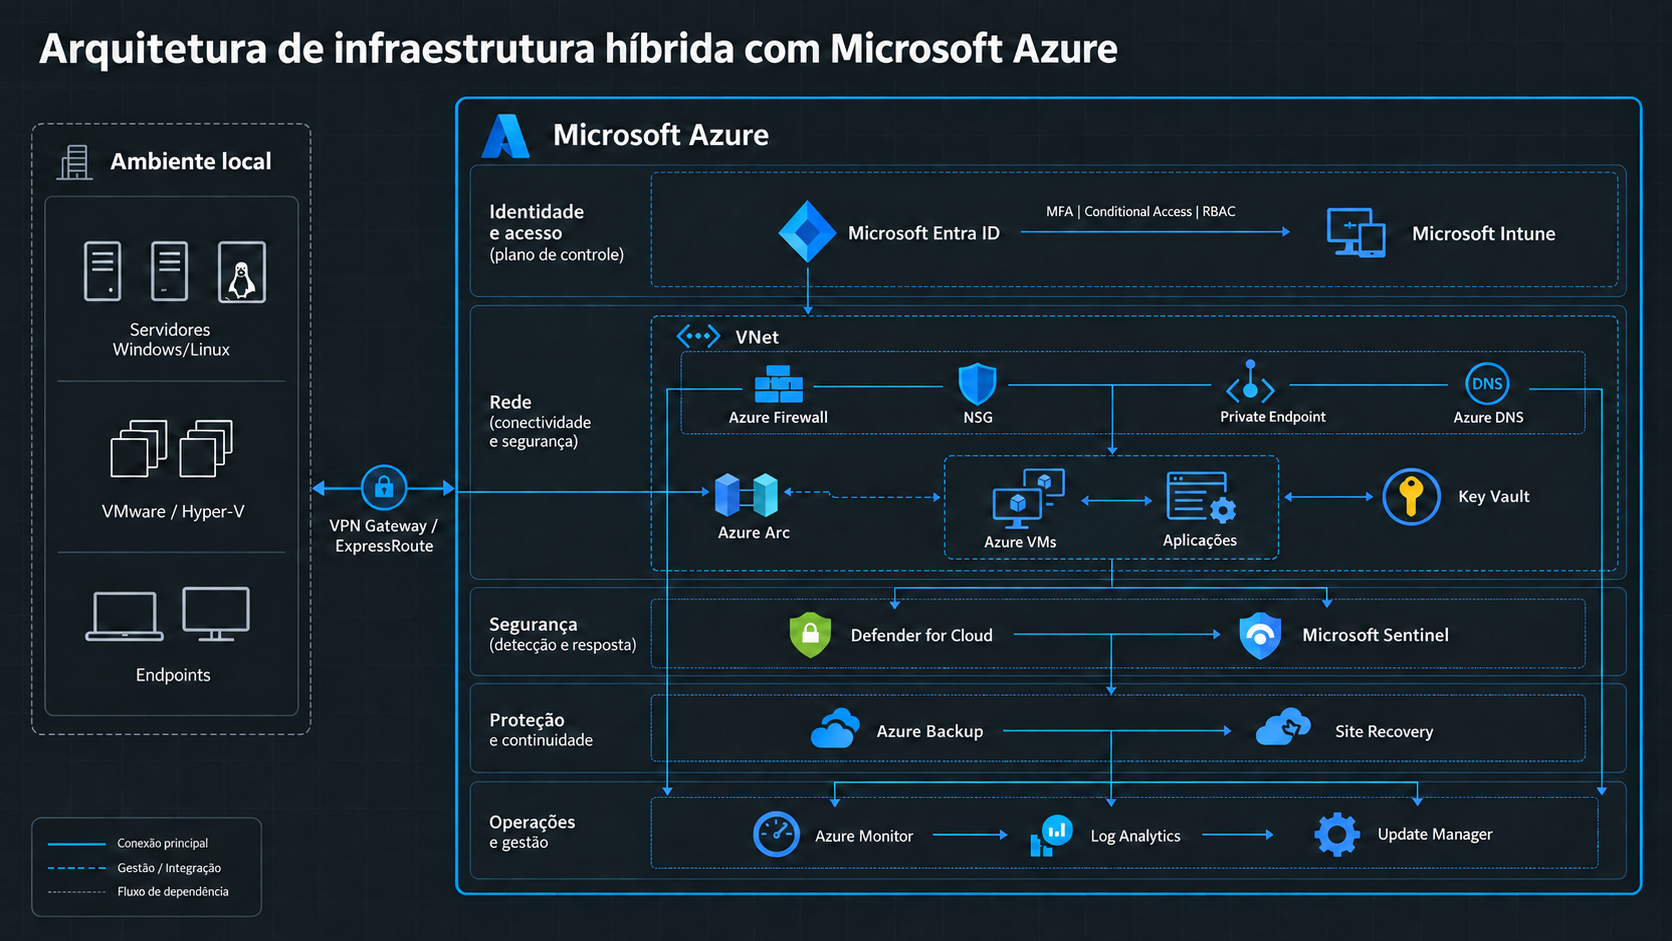
Infraestrutura corporativa não se resume mais a servidores, rede e backup. Em um ambiente híbrido, a operação depende de camadas conectadas: identidade, dispositivos, conectividade, workloads, monitoramento, segurança e recuperação.
O desafio não é apenas adotar serviços em nuvem. É criar uma arquitetura em que recursos locais e Azure possam ser gerenciados com padrões consistentes, visibilidade operacional e controles de segurança aplicados desde o acesso até a continuidade do negócio.
A seguir, estão os principais módulos que compõem uma infraestrutura híbrida baseada no ecossistema Microsoft Azure.
Identidade e controle de acesso
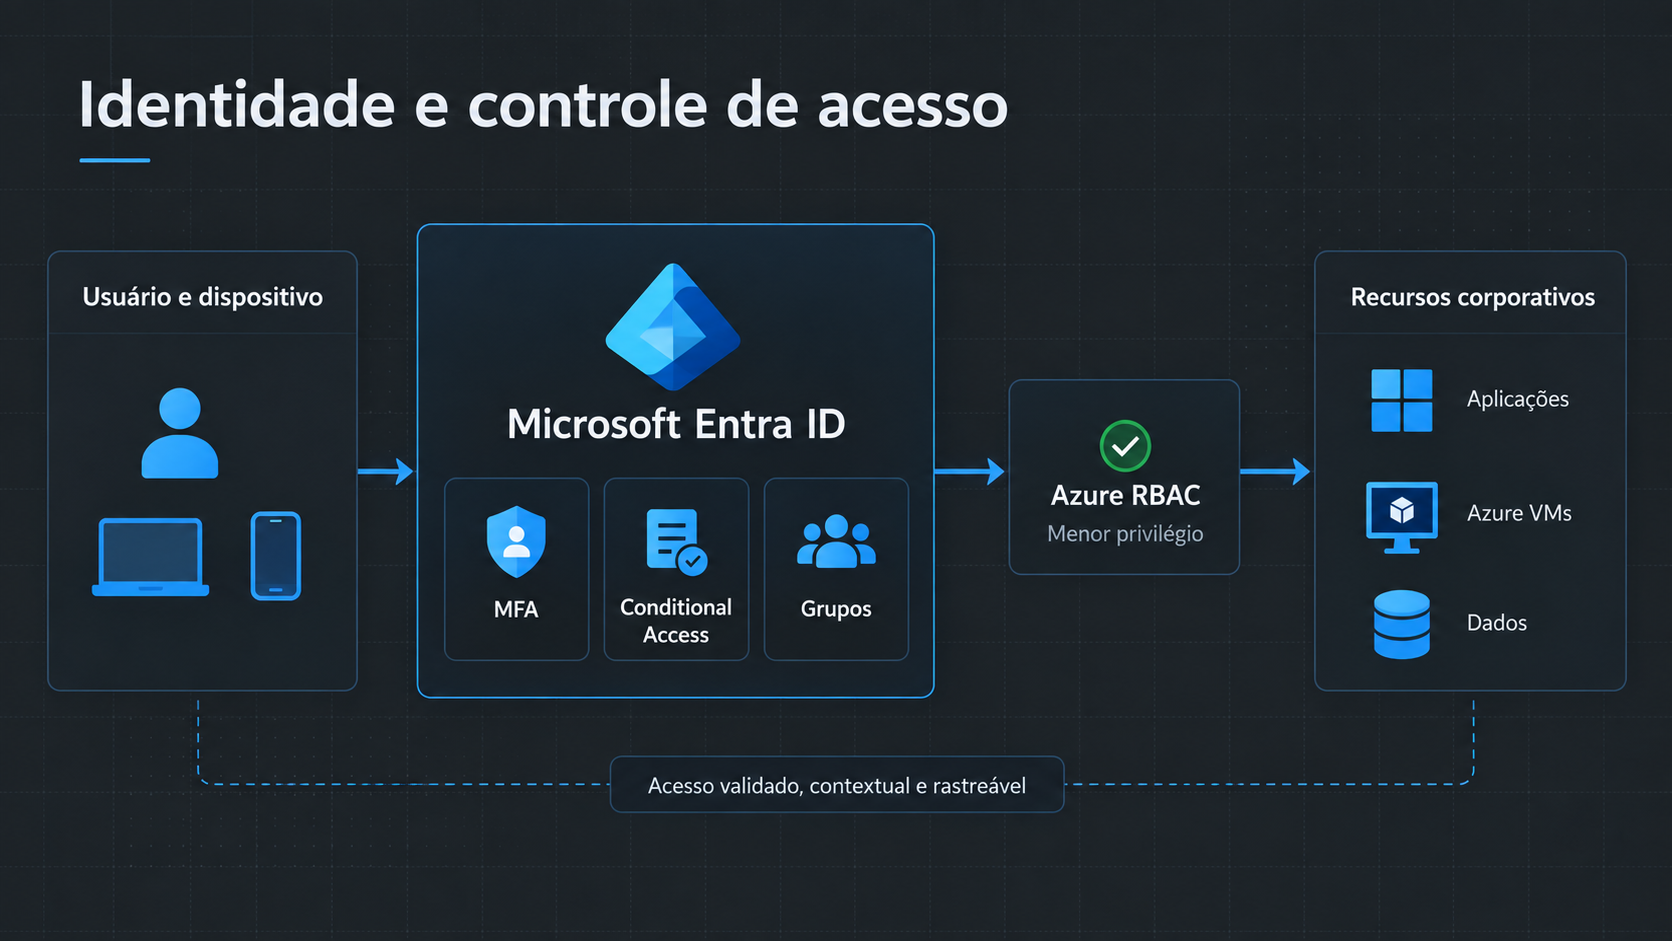
A identidade deve ser o ponto inicial da arquitetura. Antes de discutir servidor, firewall ou backup, é necessário definir quem acessa o ambiente, quais recursos estão disponíveis e sob quais condições esse acesso pode ocorrer.
O Microsoft Entra ID centraliza a gestão de usuários, grupos, aplicações e identidades de serviço. Na prática, ele permite estruturar autenticação multifator, grupos de acesso, identidades de aplicações e políticas de acesso condicional.
O acesso condicional adiciona contexto à autenticação. Em vez de validar apenas usuário e senha, a regra pode considerar o tipo de dispositivo, a localização, o risco da sessão, a aplicação acessada e o nível de privilégio solicitado.
Depois da autenticação, o Azure RBAC define o que cada identidade pode fazer dentro do ambiente. Esse controle deve seguir o princípio do menor privilégio: cada profissional, equipe ou aplicação recebe apenas as permissões necessárias para executar sua atividade.
Quando identidade, MFA, acesso condicional e RBAC estão bem estruturados, o ambiente ganha rastreabilidade e reduz a dependência de contas administrativas compartilhadas.
Gestão de endpoints e conformidade
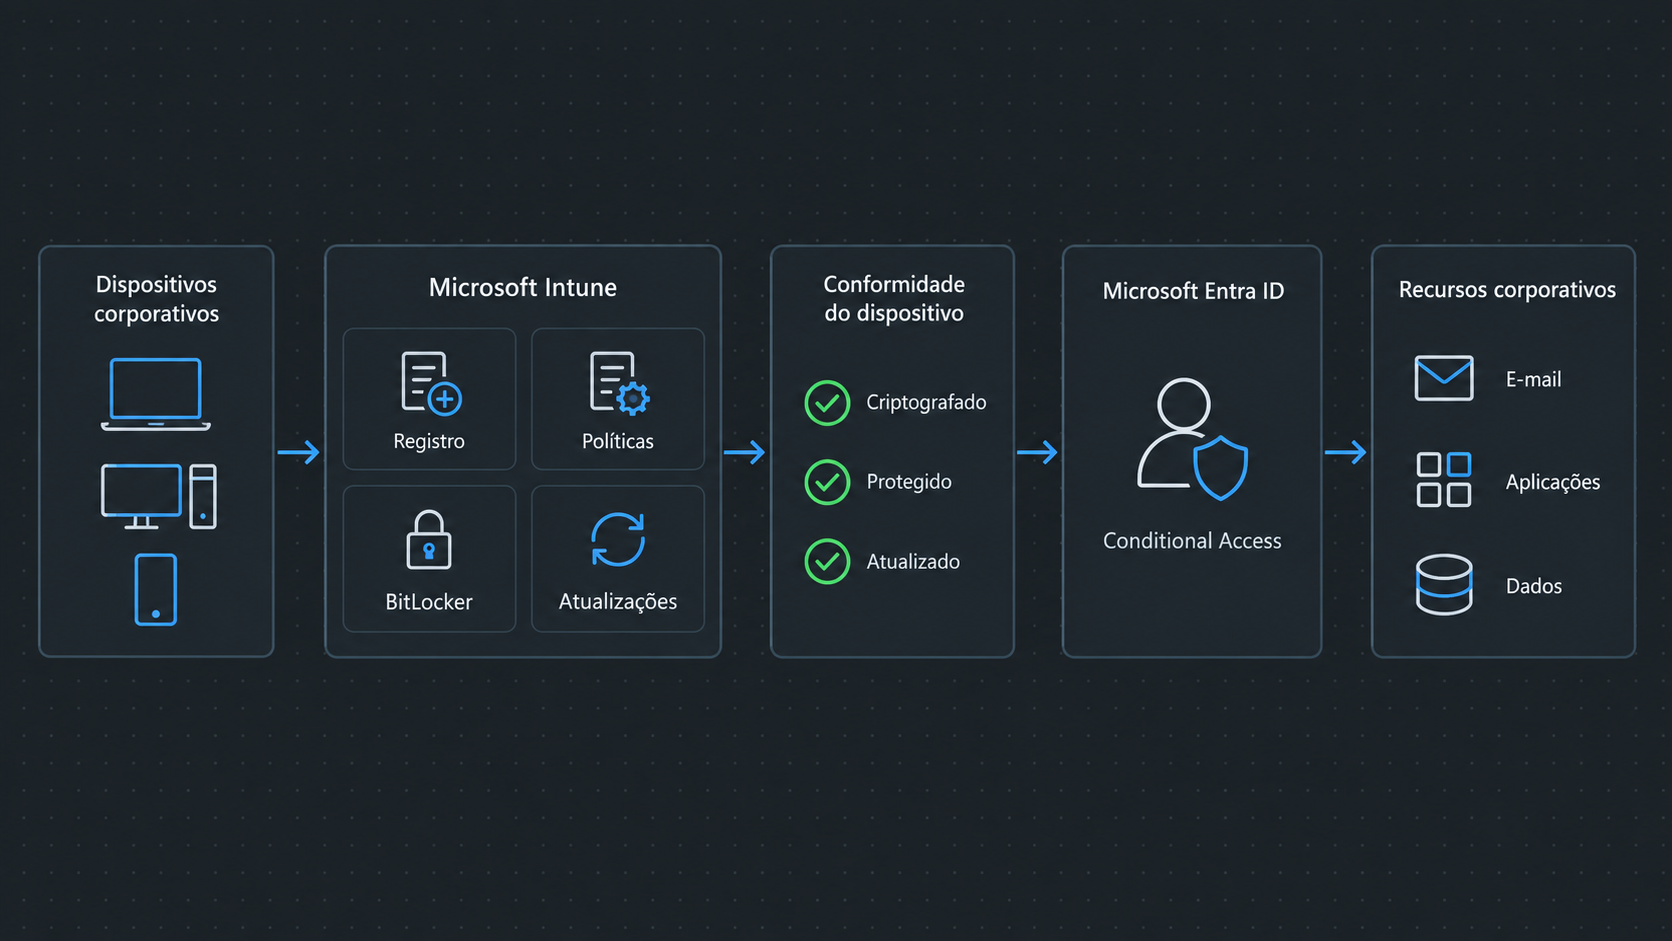
A identidade sozinha não garante segurança. Um usuário autorizado pode acessar recursos corporativos por um dispositivo desatualizado, sem criptografia ou sem proteção adequada.
O Microsoft Intune permite registrar e administrar notebooks, desktops e dispositivos móveis. A ferramenta pode aplicar perfis de configuração, políticas de segurança, distribuição de aplicativos, regras de conformidade, criptografia com BitLocker e anéis de atualização.
A integração entre Intune e Entra ID permite condicionar o acesso a recursos corporativos ao estado do endpoint. Um dispositivo fora de conformidade pode ser impedido de acessar e-mail, dados, aplicações internas ou serviços em nuvem.
Essa camada é importante porque conecta segurança e operação. Não basta conceder acesso a um usuário; é necessário validar se o dispositivo utilizado atende aos requisitos mínimos definidos pela empresa.
Servidores e workloads híbridos
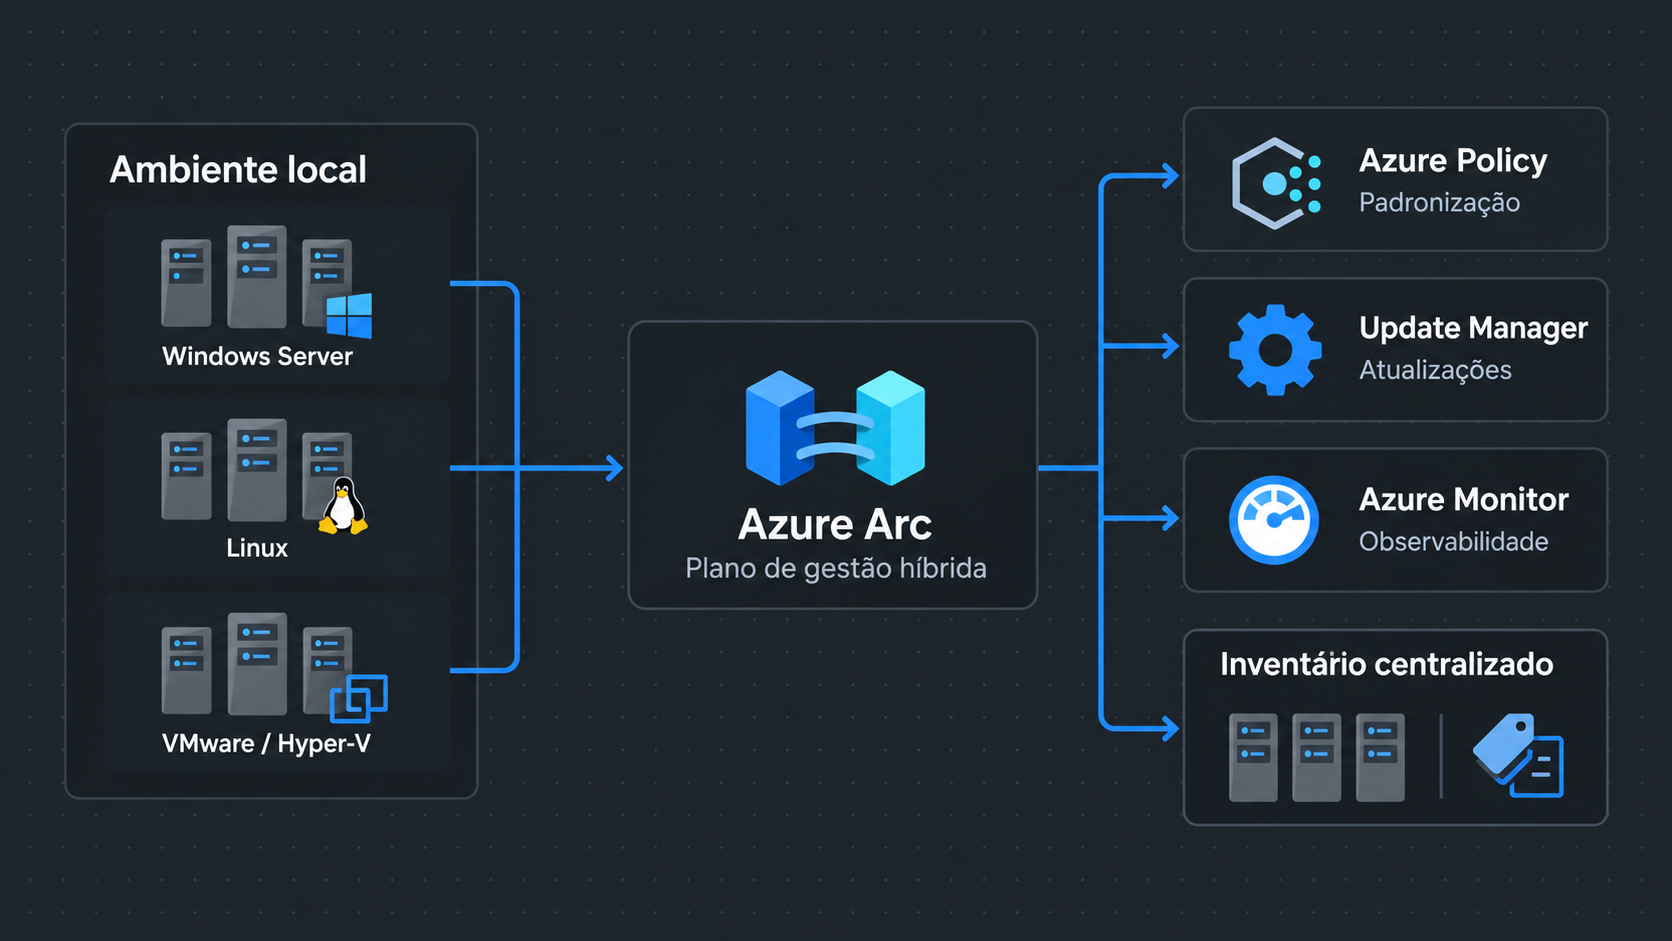
Nem toda infraestrutura precisa migrar imediatamente para máquinas virtuais no Azure. Muitos ambientes continuarão utilizando Windows Server, Linux, VMware, Hyper-V e servidores físicos por bastante tempo.
O Azure Arc permite registrar servidores fora do Azure e conectá-los a um plano de gestão centralizado. Isso inclui máquinas no datacenter local, em filiais ou até mesmo em outras nuvens.
Com o Azure Arc, servidores híbridos podem receber extensões, ser organizados por tags, participar de políticas, enviar dados de monitoramento e utilizar serviços de atualização. O objetivo não é transformar um servidor local em uma VM Azure, mas trazer padronização operacional para ambientes distribuídos.
O Azure Update Manager ajuda a organizar janelas de manutenção e acompanhar a aplicação de atualizações em máquinas Azure e servidores conectados pelo Azure Arc.
Esse modelo também melhora a visibilidade do parque de servidores, reduzindo a dependência de inventários manuais e facilitando a identificação de sistemas sem atualização ou fora do padrão.
Rede, segmentação e conectividade
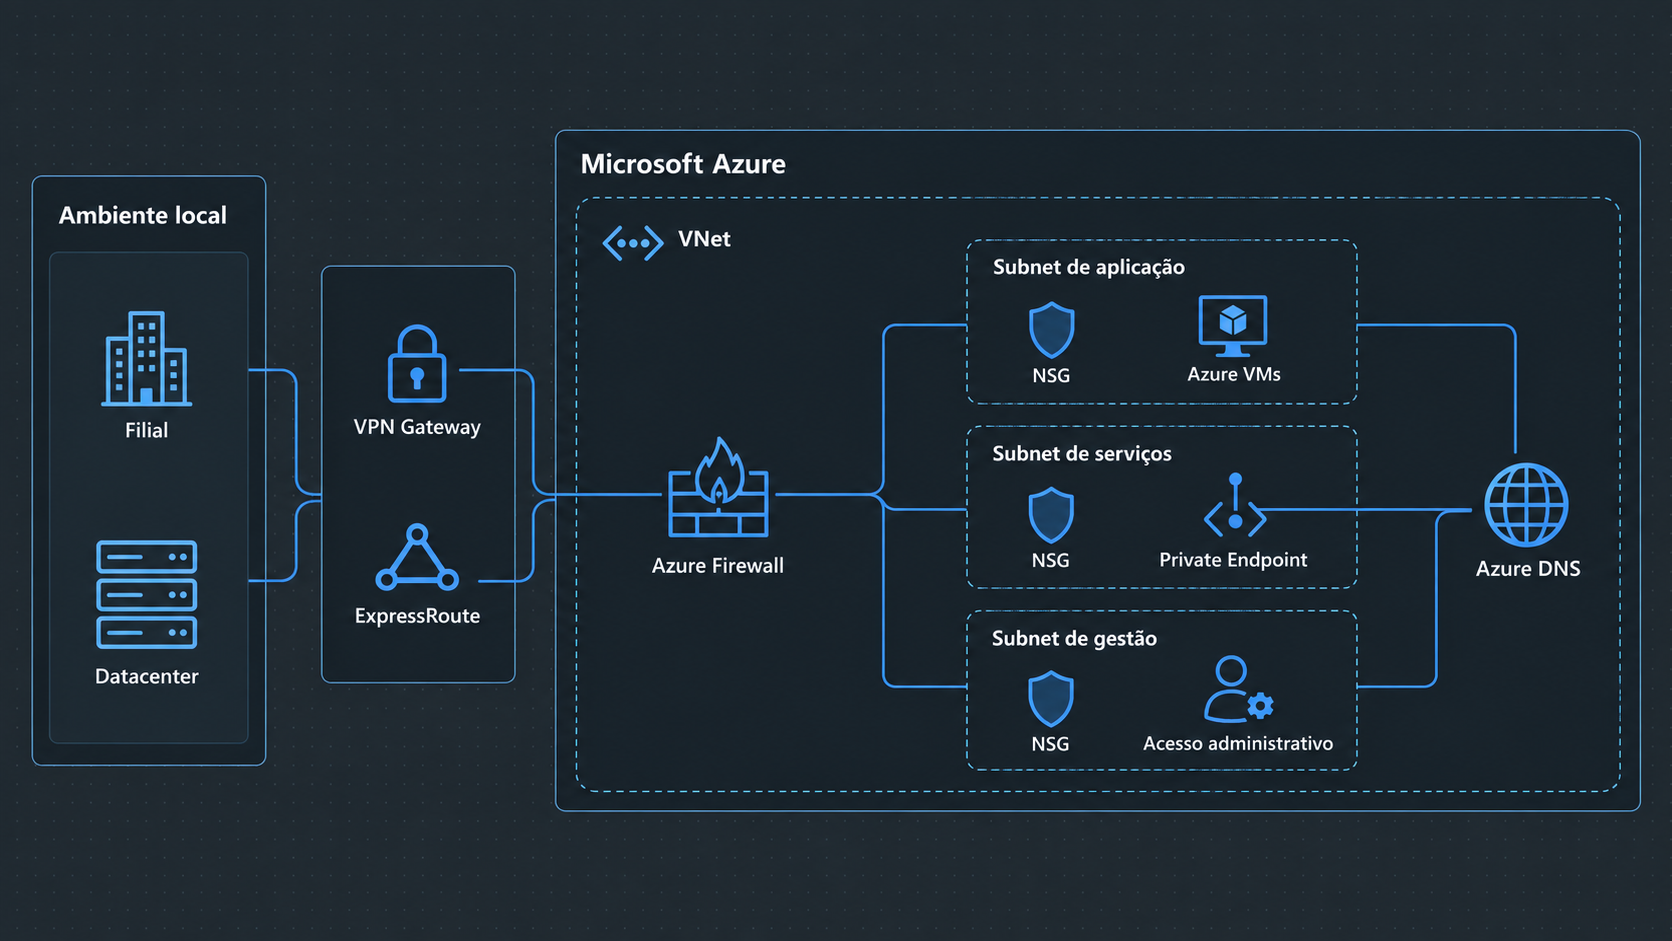
A conectividade entre o ambiente local e o Azure precisa ser planejada antes da publicação de serviços. A arquitetura deve considerar tráfego permitido, segmentação, rotas, resolução de nomes e acesso administrativo.
As Azure Virtual Networks definem a base de rede para workloads Azure. Dentro delas, sub-redes ajudam a separar aplicações, serviços internos, componentes de gestão e recursos com diferentes níveis de criticidade.
A conexão híbrida pode ser implementada pelo Azure VPN Gateway ou pelo Azure ExpressRoute. A escolha depende de requisitos de disponibilidade, desempenho, volume de tráfego e criticidade da operação.
Os Network Security Groups controlam o tráfego de entrada e saída em sub-redes e interfaces. Já o Azure Firewall permite concentrar regras e inspeção de tráfego em uma camada de proteção centralizada.
Para reduzir exposição pública, o Azure Private Endpoint permite acessar serviços Azure por endereços privados. O Azure DNS completa esse cenário ao garantir que a resolução de nomes acompanhe a arquitetura privada.
Esse tema se conecta ao artigo quando investir em um firewall corporativo, especialmente quando a empresa precisa revisar segmentação, regras de acesso e visibilidade do tráfego.
Governança e padronização
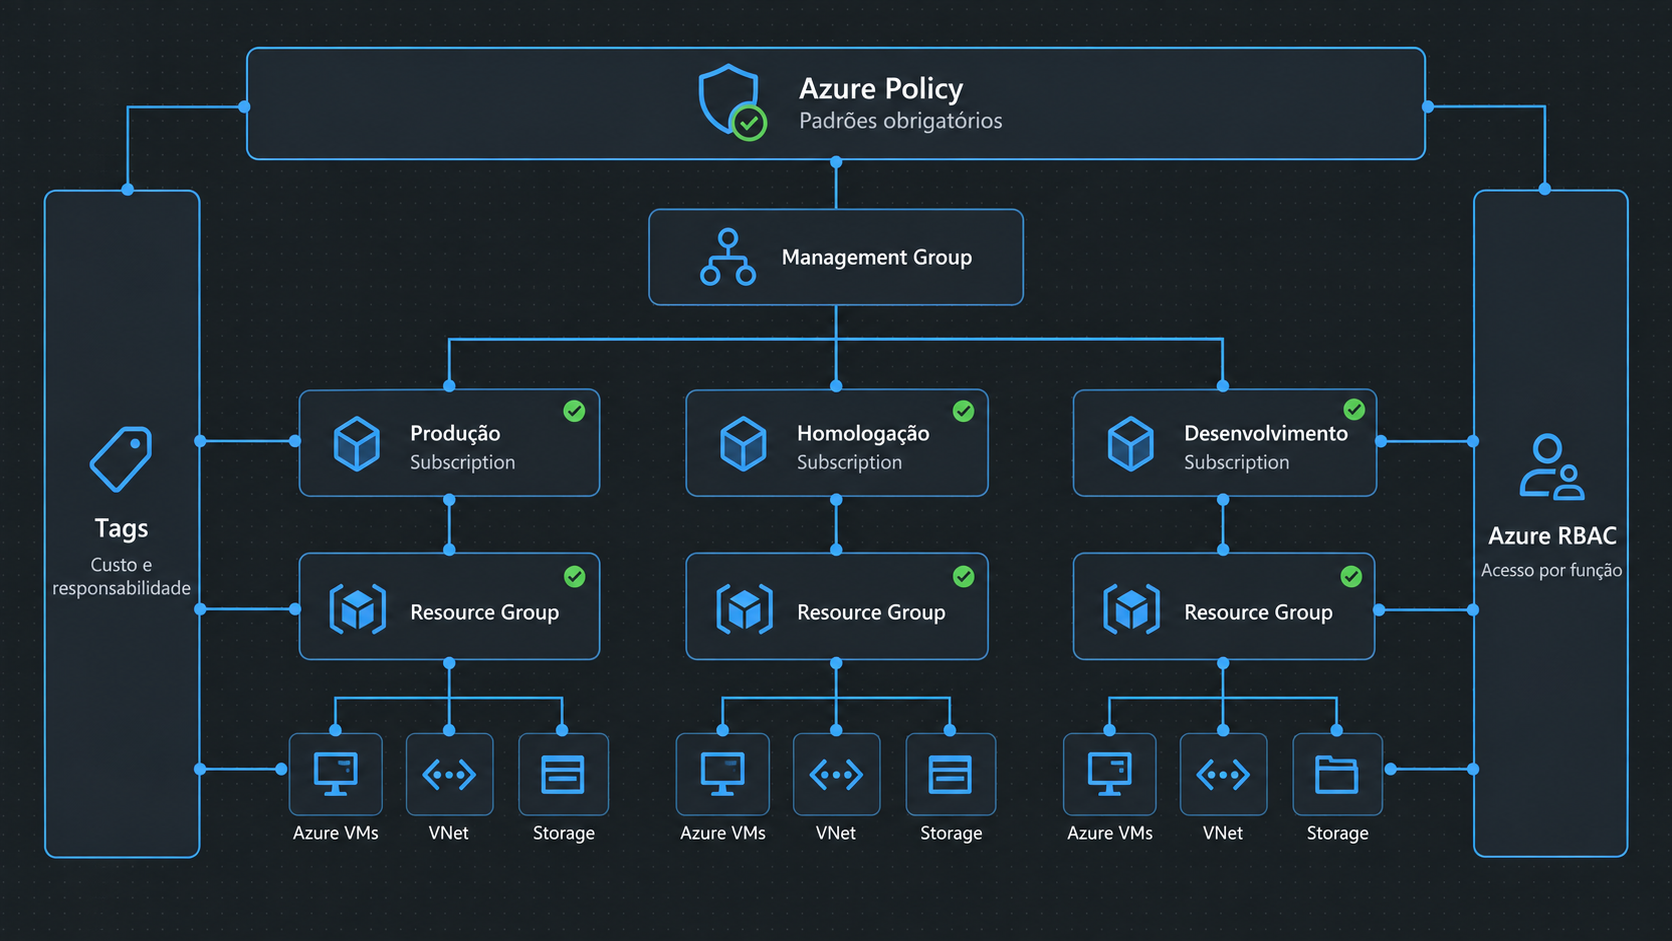
Sem governança, o Azure pode se tornar apenas mais um ambiente com recursos dispersos, permissões excessivas e custos difíceis de identificar.
Os Management Groups permitem organizar múltiplas assinaturas em uma hierarquia de governança. As subscriptions e resource groups definem os limites administrativos, financeiros e operacionais dos recursos.
Em ambientes corporativos, é comum separar subscriptions de produção, homologação e desenvolvimento. Dentro delas, resource groups podem agrupar recursos por aplicação, cliente, projeto ou área responsável.
As tags ajudam a classificar recursos por ambiente, criticidade, centro de custo e responsável técnico. Já o Azure Policy permite aplicar padrões em escala, como exigir tags, restringir regiões, validar configurações ou impedir a criação de recursos fora das diretrizes internas.
Governança não deve ser tratada como burocracia. Ela é o que permite expandir a infraestrutura sem perder controle, rastreabilidade e previsibilidade.
Monitoramento e observabilidade
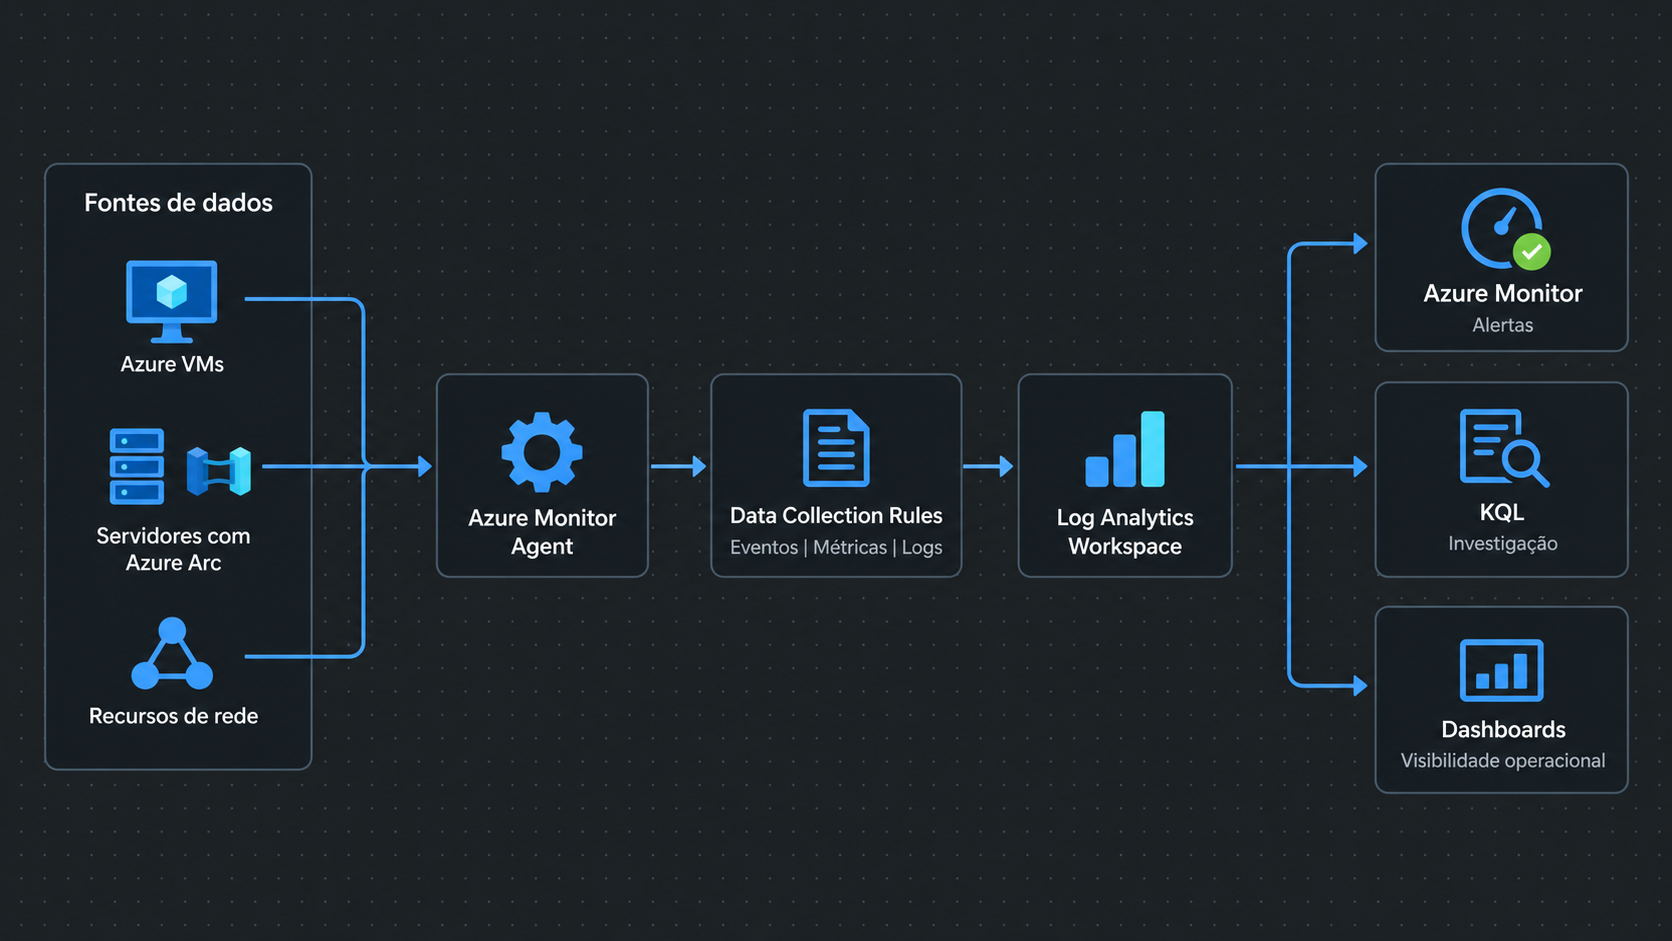
Monitorar infraestrutura não é apenas receber um alerta quando a CPU atinge um limite. A operação precisa responder perguntas como: qual serviço falhou, quando começou, quais usuários foram impactados e o que mudou antes do incidente?
O Azure Monitor centraliza métricas, logs, alertas e informações de disponibilidade. Ele pode receber dados de recursos Azure, servidores conectados pelo Azure Arc e outros componentes da infraestrutura.
O Azure Monitor Agent é responsável por coletar informações dos servidores. As Data Collection Rules definem quais eventos, métricas e logs serão enviados.
Esses dados são armazenados e consultados no Log Analytics. Com a Kusto Query Language (KQL), é possível investigar comportamento de máquinas, disponibilidade de serviços, eventos de segurança e problemas de performance.
A coleta de logs precisa ser planejada. Enviar todas as informações sem critério aumenta custo e ruído. O ideal é definir quais dados são relevantes para cada tipo de ativo, quanto tempo devem ser mantidos e quais alertas realmente exigem ação.
Segurança e proteção de segredos
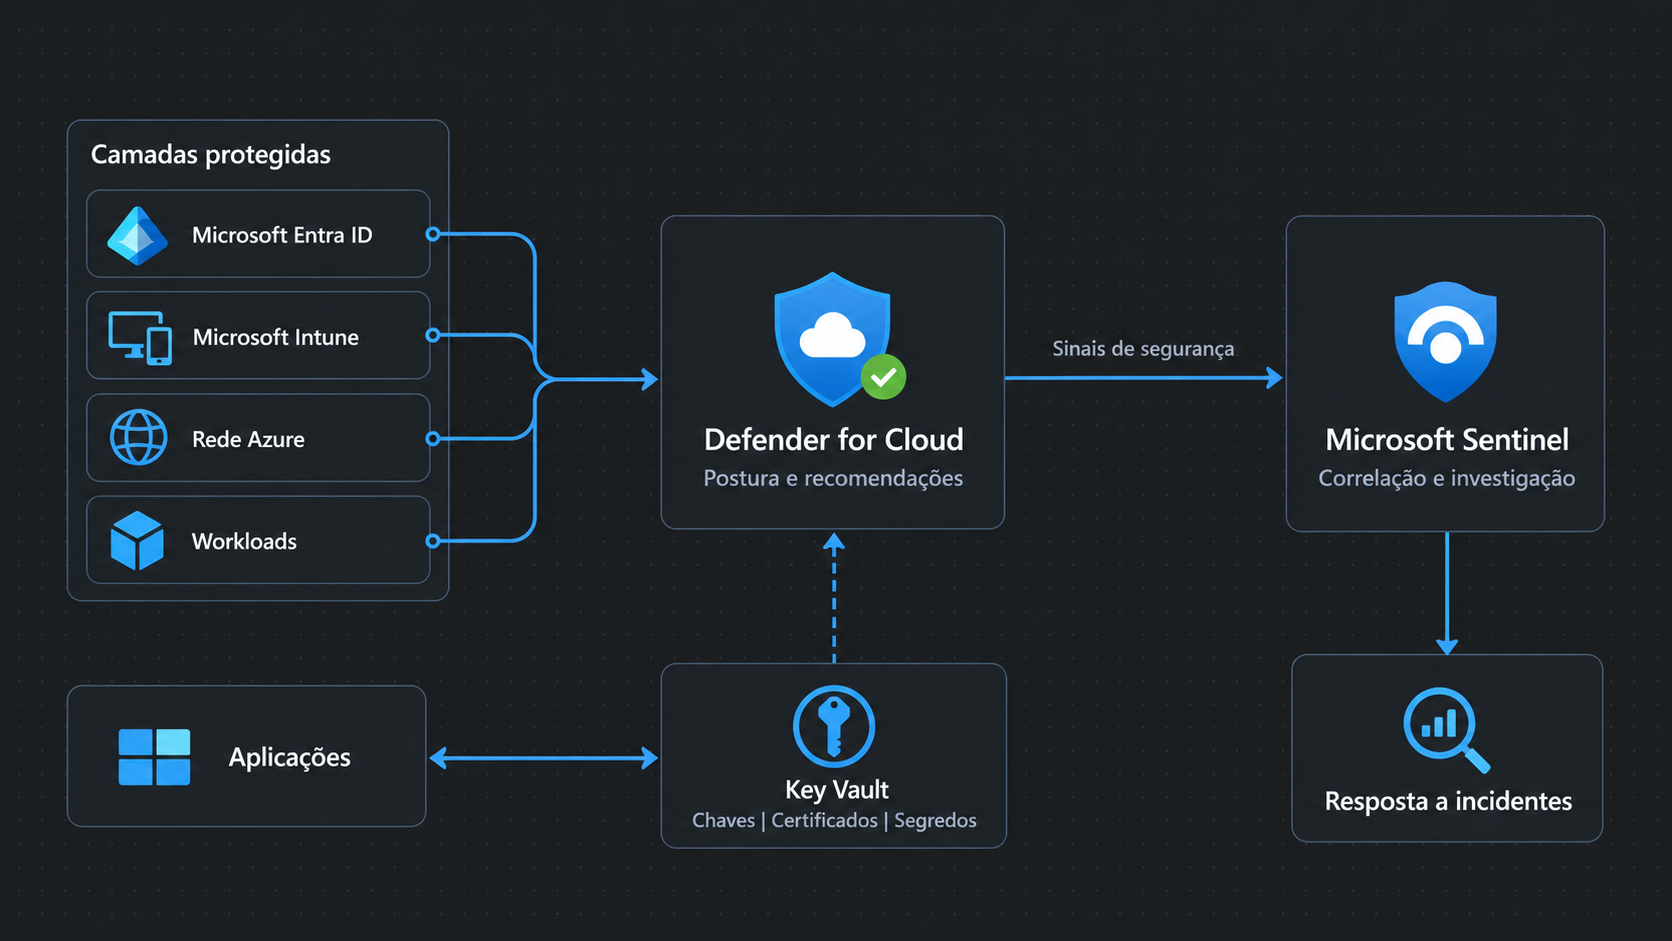
Segurança de infraestrutura não depende de uma ferramenta isolada. Ela envolve identidade protegida, endpoints em conformidade, rede segmentada, servidores atualizados, visibilidade sobre eventos e controle de credenciais.
O Microsoft Defender for Cloud ajuda a identificar recomendações de segurança e avaliar a postura dos recursos no Azure e em ambientes híbridos. Isso permite encontrar configurações inadequadas, recursos expostos ou práticas que precisam ser corrigidas.
O Microsoft Sentinel centraliza sinais de segurança e apoia a correlação de eventos para investigação de incidentes. A ferramenta pode receber dados de diferentes fontes e ajudar a relacionar comportamento de usuários, endpoints, rede e workloads.
Outro ponto importante é a proteção de chaves, certificados, tokens e senhas de aplicações. O Azure Key Vault permite centralizar esse tipo de informação sensível, evitando que credenciais fiquem expostas em scripts, arquivos de configuração ou repositórios.
A segurança também deve considerar a capacidade de recuperação. O artigo como proteger a empresa contra ransomware reforça que cópias de segurança sem restauração testada não garantem continuidade.
Backup, recuperação e continuidade
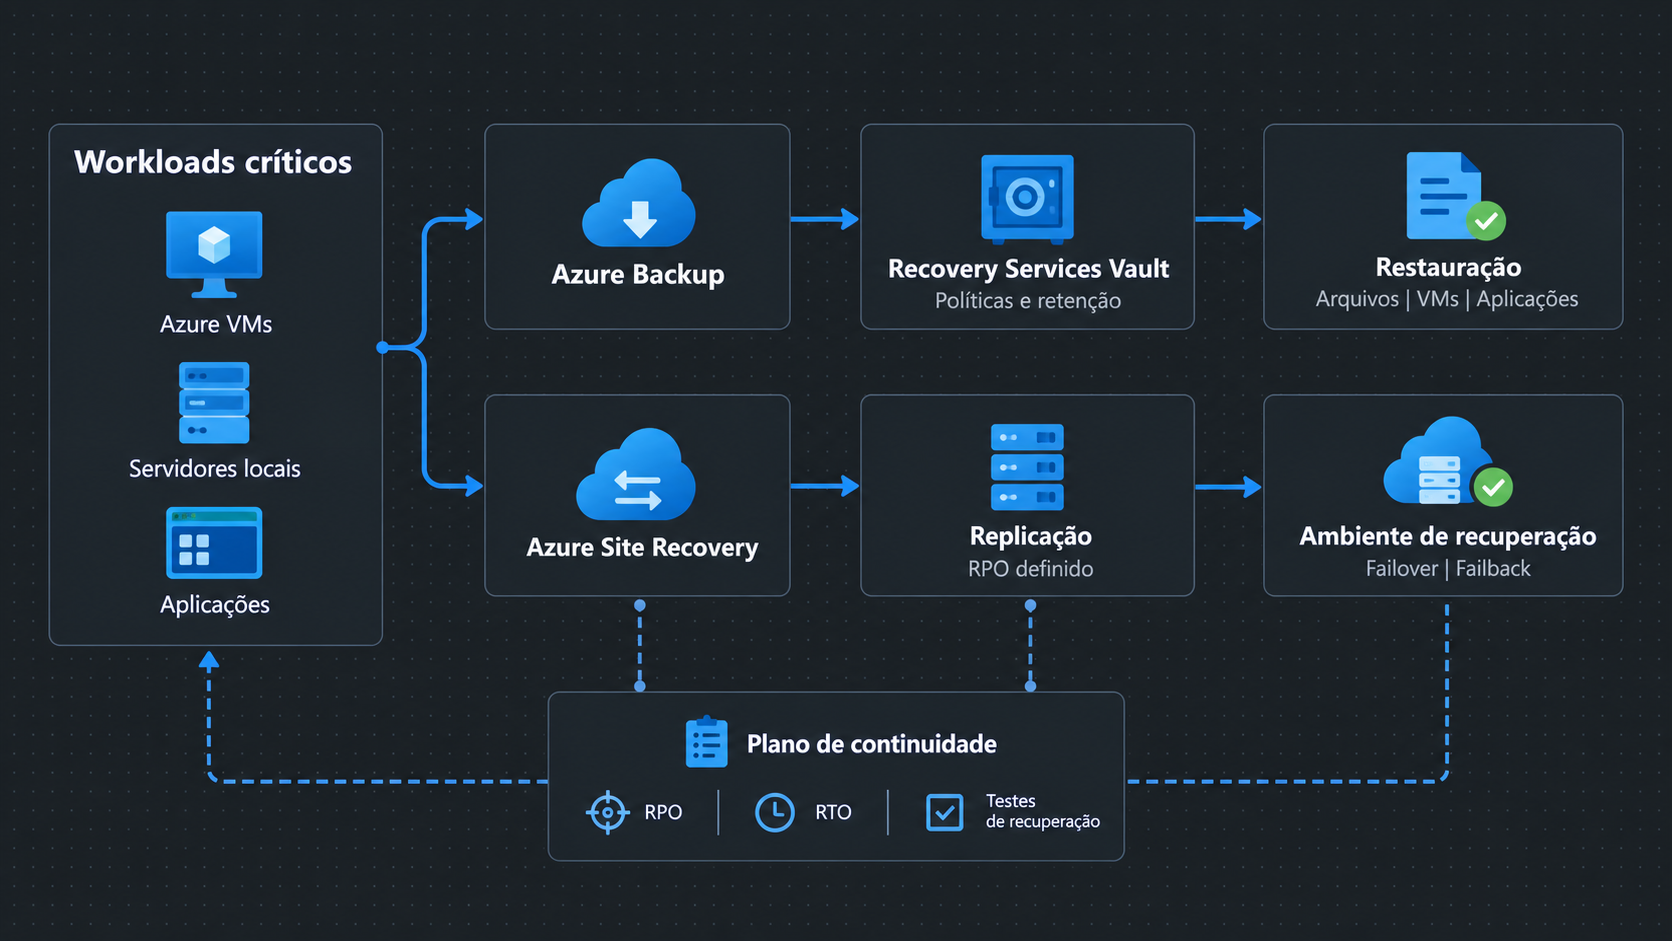
Backup e recuperação precisam ser tratados como parte da arquitetura, não como uma tarefa isolada executada no fim do projeto.
O Azure Backup protege dados e workloads por meio de cópias recuperáveis, políticas de retenção e restaurações centralizadas. Ele atende cenários como proteção de máquinas virtuais, arquivos, bancos de dados e servidores.
O Azure Site Recovery atende uma necessidade diferente: replicação e recuperação de workloads críticos. Ele pode ser utilizado em cenários de failover, permitindo direcionar a operação para um ambiente de recuperação quando há indisponibilidade no local principal.
Backup e replicação não são a mesma coisa. O backup protege cópias de dados e permite restauração. A replicação mantém uma cópia sincronizada para apoiar a continuidade de workloads críticos.
Para que a estratégia funcione, é necessário definir RPO, RTO, prioridades de recuperação, dependências entre aplicações e testes periódicos. O RPO define a quantidade máxima de dados que a empresa aceita perder; o RTO define o tempo máximo aceitável para recuperar um serviço.
Esse ponto também se conecta ao artigo servidor lento ou instável: sinais de que a infraestrutura precisa de atenção, pois muitos incidentes de indisponibilidade começam com falhas que não foram identificadas ou tratadas de forma preventiva.
Uma arquitetura integrada
A maturidade de uma infraestrutura não está em quantas ferramentas ela possui, mas na integração entre as camadas.
O Entra ID define quem acessa. O Intune va
lida o dispositivo. A rede controla a comunicação. O Azure Arc conecta os servidores híbridos ao plano de gestão. O Azure Monitor traz visibilidade operacional. Defender for Cloud, Sentinel e Key Vault reforçam a segurança. Azure Backup e Site Recovery apoiam a recuperação quando uma falha realmente acontece.
Quando essas camadas são tratadas de forma integrada, a infraestrutura deixa de ser apenas um conjunto de servidores e serviços. Ela passa a ser uma arquitetura mais segura, observável, padronizada e preparada para crescer. A Install Technology apoia empresas na estruturação, gestão e evolução de ambientes de TI, conectando infraestrutura, segurança, monitoramento e continuidade operacional.